Sıfır Güven (Zero Trust) Mimarisi: Kurumsal Güvenlikte Yeni Standart
Sıfır Güven Mimarisi Nedir?
Sıfır Güven (Zero Trust), kurumların ağ içindeki hiçbir kullanıcıya, cihaza veya uygulamaya varsayılan olarak güvenmemesi gerektiğini savunan modern bir siber güvenlik yaklaşımıdır. Geleneksel güvenlik modellerinde ağın dışı tehdit, içi ise güvenli kabul edilir. Ancak bulut bilişim, uzaktan çalışma, mobil cihazlar ve üçüncü taraf hizmetlerin yaygınlaşması bu sınırları büyük ölçüde ortadan kaldırmıştır.
Zero Trust yaklaşımının temel felsefesi “asla güvenme, sürekli doğrula” ilkesidir. Kullanıcı bir kez sisteme giriş yaptığında sınırsız erişim kazanmaz; kimliği, cihaz güvenlik durumu, konumu, erişim zamanı ve talep ettiği kaynak gibi faktörler sürekli değerlendirilir. Böylece saldırganların ele geçirilmiş hesaplarla kurum içinde serbestçe hareket etmesi zorlaştırılır.
Geleneksel Güvenlik Anlayışı Neden Yetersiz Kaldı?
Geçmişte kurumlar, veri merkezlerinin çevresine güvenlik duvarları ve sanal özel ağlar kurarak güçlü bir savunma hattı oluşturabiliyordu. Çalışanlar çoğunlukla ofis ağında bulunuyor, uygulamalar kurum içi sunucularda çalışıyor ve cihazlar merkezi olarak yönetiliyordu. Bu yapı, ağın içine giren bir kullanıcının büyük ölçüde güvenilir kabul edilmesine dayanıyordu.
Günümüzde ise çalışanlar farklı şehirlerden ve ülkelerden bağlanıyor, SaaS uygulamalarını kullanıyor, kişisel veya mobil cihazlarla kurumsal kaynaklara erişiyor. Bir saldırganın kimlik bilgilerini ele geçirmesi, ağın dış güvenlik katmanlarını aşmadan doğrudan uygulamalara ulaşmasına neden olabilir. Kimlik avı, fidye yazılımı, içeriden tehditler ve tedarik zinciri saldırıları bu geleneksel yaklaşımın zayıf noktalarını görünür hale getirmiştir.
Güvenlik, yalnızca ağın sınırlarını korumak değil; her erişim isteğini doğru bağlamda değerlendirmek ve gerektiğinde anında sınırlandırmaktır.
Uzaktan Çalışma ve Bulut Sistemlerinde Kritik Rolü
Uzaktan çalışma modeli, kurumların güvenlik sınırlarını ofis binalarının dışına taşıdı. Çalışanlar ev ağlarından, ortak çalışma alanlarından veya seyahat sırasında kurumsal sistemlere erişebiliyor. Bu bağlantıların güvenlik seviyesi birbirinden farklı olduğu için yalnızca VPN kullanmak her zaman yeterli korumayı sağlamıyor. Sıfır Güven, bağlantının nereden yapıldığından çok erişim isteğinin güvenlik bağlamına odaklanır.
Bulut ortamlarında da benzer bir durum söz konusudur. Veriler ve uygulamalar tek bir fiziksel ağda değil; farklı bulut sağlayıcılarında, veri merkezlerinde ve entegre hizmetlerde bulunabilir. Zero Trust mimarisi, kullanıcıların yalnızca görevlerini yerine getirmek için ihtiyaç duydukları kaynaklara erişmesini sağlar. Böylece en az ayrıcalık ilkesi uygulanır ve gereksiz yetkiler azaltılır.
Sıfır Güven Mimarisi Nasıl Çalışır?
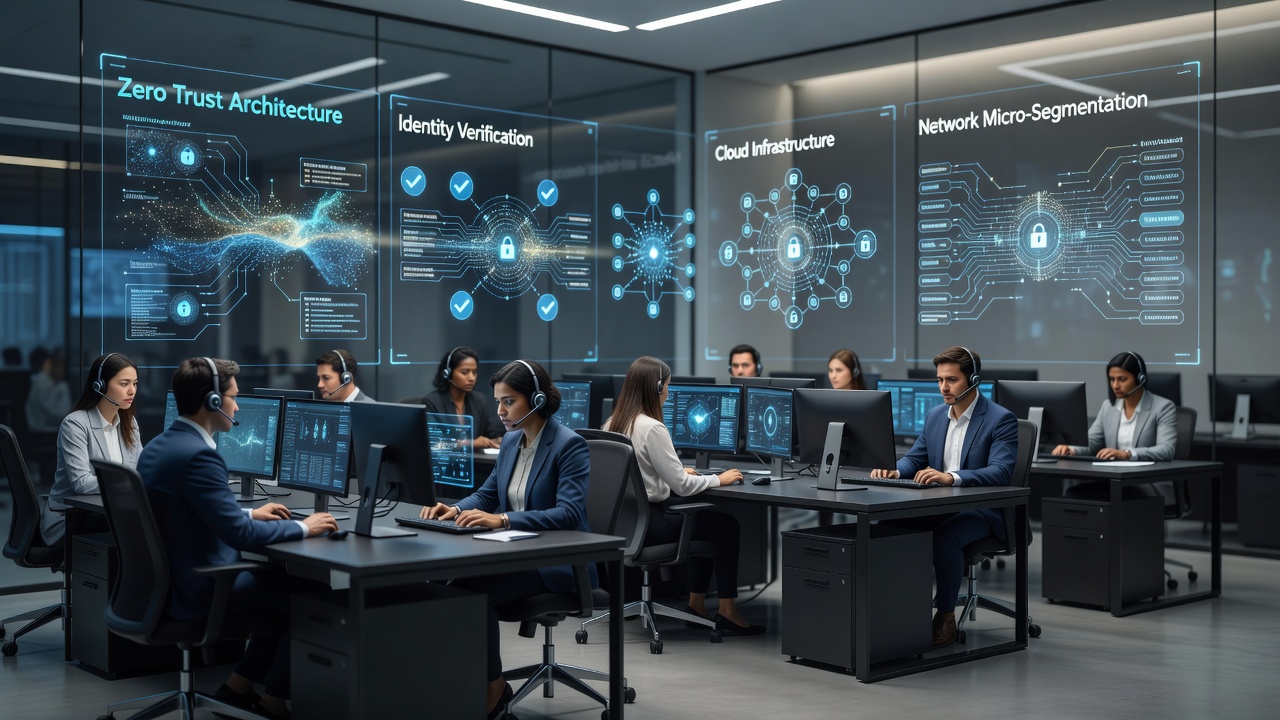
Zero Trust, tek bir ürün değil, birbiriyle entegre çalışan güvenlik politikaları ve teknolojiler bütünüdür. İlk adım, kullanıcı ve cihaz kimliğinin güçlü biçimde doğrulanmasıdır. Çok faktörlü kimlik doğrulama, biyometrik doğrulama, donanım güvenlik anahtarları ve koşullu erişim politikaları bu katmanda önemli rol oynar.
- Kimlik doğrulama: Kullanıcının kimliği, yalnızca parola ile değil birden fazla doğrulama faktörüyle kontrol edilir.
- Cihaz güvenliği: İşletim sistemi güncelliği, uç nokta koruması, disk şifreleme ve cihazın kurumsal politikalarla uyumu değerlendirilir.
- En az ayrıcalık: Kullanıcılara yalnızca görevleri için gerekli kaynaklara ve süreyle sınırlı erişim verilir.
- Mikro segmentasyon: Ağ ve uygulamalar küçük güvenlik alanlarına ayrılarak bir ihlalin yayılması engellenir.
- Sürekli izleme: Davranışlar, erişim talepleri ve olağan dışı aktiviteler gerçek zamanlı olarak analiz edilir.
Kimlik ve Erişim Yönetiminin Önemi
Sıfır Güven stratejisinin merkezinde kimlik bulunur. Kurumlar çalışanların yanı sıra servis hesaplarını, API anahtarlarını, makineleri ve uygulamalar arası bağlantıları da yönetmelidir. Merkezi kimlik sağlayıcıları, rol tabanlı erişim, ayrıcalıklı hesap yönetimi ve otomatik yetki iptali gibi uygulamalar bu sürecin temel bileşenleridir.
Örneğin finans departmanında çalışan bir kişinin müşteri verilerine erişmesi gerekebilir; ancak aynı kişinin üretim sunucularında yönetici yetkisine sahip olması gerekmeyebilir. Sıfır Güven, bu ayrımı politika tabanlı olarak yapar ve erişim yetkilerini görev, risk seviyesi ve ihtiyaç doğrultusunda sınırlar.
Kurumsal Güvenlik İçin Sağladığı Avantajlar
Zero Trust mimarisinin en önemli avantajı, olası bir ihlalin etkisini sınırlamasıdır. Bir kullanıcı hesabı ele geçirilse bile saldırgan tüm kurumsal ağa erişemez. Mikro segmentasyon ve en az ayrıcalık politikaları sayesinde saldırının yayılma alanı daralır. Bu durum, tespit ve müdahale ekiplerine daha fazla zaman kazandırır.
Bu yaklaşım aynı zamanda görünürlüğü artırır. Kurumlar hangi kullanıcının hangi kaynağa, ne zaman, hangi cihazdan ve hangi amaçla eriştiğini daha ayrıntılı biçimde izleyebilir. Merkezi kayıt yönetimi ve güvenlik analitiği ile olağan dışı davranışlar daha erken fark edilir. Ayrıca erişim politikalarının standartlaştırılması, denetim süreçlerini kolaylaştırır ve veri koruma mevzuatına uyumu destekler.
Sıfır Güven Uygulamasında Dikkat Edilmesi Gerekenler
Zero Trust dönüşümü yalnızca yeni güvenlik araçları satın almakla tamamlanamaz. Öncelikle kurumun kritik varlıkları, veri akışları, kullanıcı rolleri ve mevcut erişim izinleri belirlenmelidir. Bu envanter oluşturulmadan uygulanan politikalar, çalışanların iş süreçlerini gereksiz yere zorlaştırabilir veya kritik erişimleri engelleyebilir.
Başarılı bir geçiş için aşamalı ilerlemek gerekir. Önce çok faktörlü kimlik doğrulama ve ayrıcalıklı hesap yönetimi devreye alınabilir. Ardından cihaz güvenlik kontrolleri, uygulama bazlı erişim, mikro segmentasyon ve sürekli davranış analizi uygulanabilir. Her aşamada performans ölçülmeli, yanlış pozitifler azaltılmalı ve çalışanlara güvenlik farkındalığı eğitimi verilmelidir.
Sonuç: Güvenlikte Yeni Normal
Bulut tabanlı çalışma, dağıtık ekipler ve sürekli gelişen siber tehditler, kurumları çevre güvenliği odaklı modellerin ötesine geçmeye zorluyor. Sıfır Güven Mimarisi, güvenliği tek bir ağ sınırına değil; kimlik, cihaz, uygulama, veri ve davranış bağlamına taşıyor.
“Asla güvenme, sürekli doğrula” ilkesi, çalışanların işini zorlaştıran katı bir yaklaşım olmak zorunda değildir. Doğru planlama ve otomasyonla kurumlara daha kontrollü, görünür ve esnek bir erişim modeli sunar. Bu nedenle Zero Trust, yalnızca güncel bir güvenlik trendi değil; modern kurumsal altyapılar için giderek temel hale gelen stratejik bir standarttır.