Eylül 2026 Siber Tehdit Haritası: Yeni Nesil Açıklar ve Güvenlik Önlemleri
Teknolojinin baş döndürücü bir hızla geliştiği günümüzde, siber güvenlik tehditleri de eş zamanlı olarak evrim geçiriyor. Eylül 2026 itibarıyla dijital ekosistem, geleneksel saldırı yöntemlerinin ötesine geçen, yapay zeka destekli ve çok katmanlı tehditlerle karşı karşıya kalmış durumda. Artık sadece yazılım güncellemelerini takip etmek yeterli olmuyor; proaktif, dinamik ve akıllı bir savunma mekanizması kurmak hayati bir önem taşıyor.
2026 Yılının En Kritik Güvenlik Açıkları ve Tehdit Trendleri
Son dönemde yayınlanan uluslararası güvenlik raporları, siber saldırganların özellikle yapay zeka altyapılarını ve karmaşık bulut mimarilerini hedef aldığını net bir şekilde gösteriyor. Geleneksel sistemlerin açıklarını tespit etmekte ustalaşan otonom zararlı yazılımlar, savunma duvarlarını aşmak için yeni zayıflıklar yaratıyor.
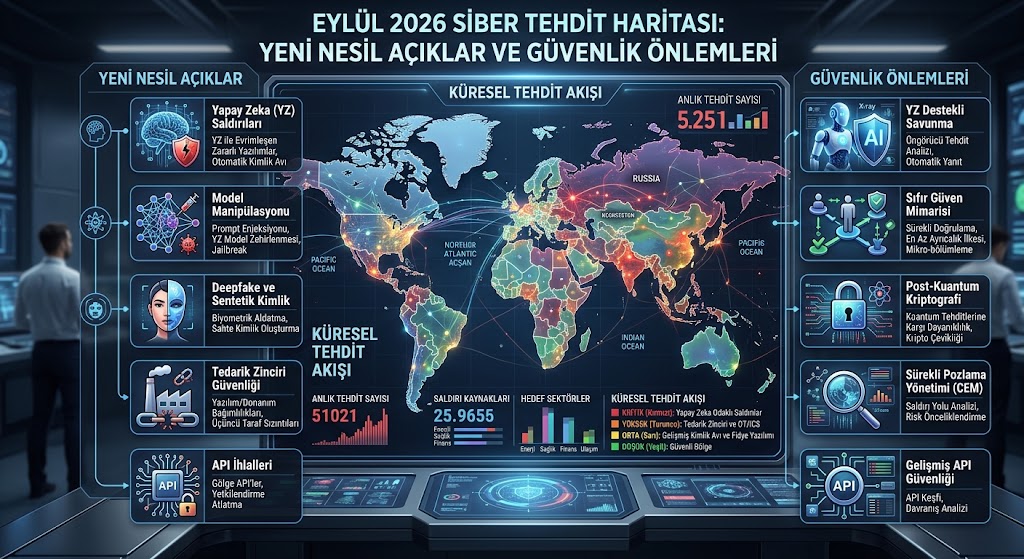
1. Yapay Zeka Modeli Zehirlenmesi (AI Data Poisoning)
2026'nın en çok tartışılan siber güvenlik açığı, büyük dil modellerini (LLM) ve makine öğrenimi algoritmalarını hedef alan veri zehirlenmesi saldırılarıdır. Saldırganlar, sistemlerin eğitim verilerine sızarak yapay zekanın yanlış kararlar vermesini veya kritik güvenlik açıklarını göz ardı etmesini sağlıyor. Bu durum, özellikle otonom karar destek sistemlerinde büyük riskler barındırıyor.
2. Gelişmiş API Güvenlik Açıkları ve Kimlik Yetkilendirme Hataları
Mikro hizmet mimarilerinin yaygınlaşmasıyla birlikte API'ler, saldırganların en sevdiği sızma noktası haline geldi. Özellikle yetersiz yapılandırılmış API geçitleri, "Broken Object Level Authorization" (BOLA) gibi kritik açıklar üzerinden yetkisiz kullanıcıların doğrudan veri tabanlarına sızmasına ve hassas verileri çalmasına zemin hazırlıyor.
Siber Tehditlere Karşı Alınması Gereken Modern Önlemler
Yeni nesil akıllı tehditlerle mücadele etmek, klasik antivirüs ve basit firewall sistemlerinin çok ötesinde stratejiler gerektirir. Günümüzde kurumların ve bireylerin dijital varlıklarını korumak için uygulaması gereken en etkili güvenlik önlemleri şunlardır:
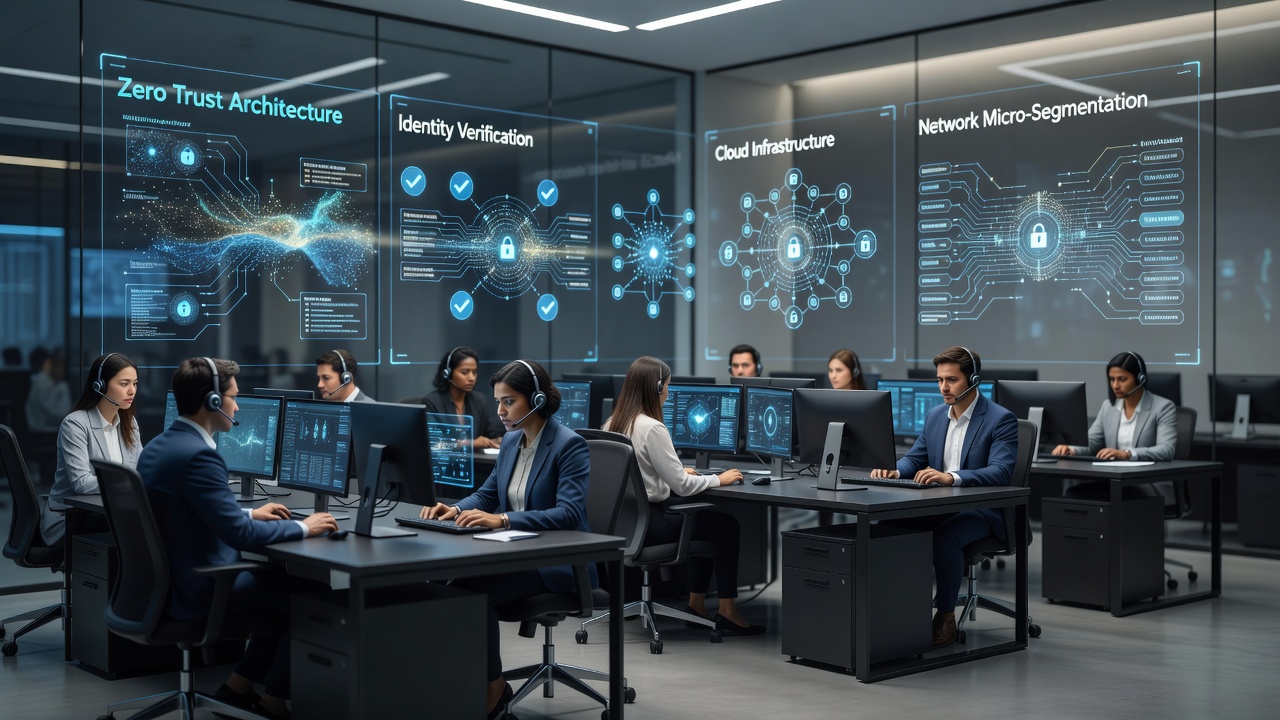
- Sıfır Güven (Zero Trust) Mimarisinin Benimsenmesi: Ağ içindeki hiçbir cihaz veya kullanıcıya önceden tanımlanmış bir güven verilmemelidir. "Asla güvenme, her zaman doğrula" ilkesi, her erişim talebinde sürekli kimlik doğrulaması gerektirir.
- Yapay Zeka Destekli Tehdit Avcılığı (Threat Hunting): Tehditleri tespit etmek ve engellemek amacıyla yine yapay zekadan faydalanılmalıdır. Otonom güvenlik analiz araçları, sistemlerdeki olağandışı hareketleri insan gözünden çok daha hızlı fark edip izole edebilir.
- Kriptografik Çeviklik ve Post-Kuantum Hazırlığı: Gelecekteki kuantum bilgisayarlarının mevcut şifreleme standartlarını kırma riskine karşı, şifreleme protokolleri kuantum sonrası güvenli algoritmalara (PQC) uyumlu hale getirilmelidir.
"Siber güvenlikte en büyük yanılgı, sistemlerin tamamen güvenli olduğunu düşünmektir. Gerçek koruma, sürekli şüphe duymaktan ve her an bir sızma gerçekleşebileceğini varsayarak hazır olmaktan geçer."
Sonuç: Geleceğin Güvenlik Kültürünü İnşa Etmek
Sonuç olarak, 2026 ve sonrasındaki siber güvenlik dünyası, sürekli bir adaptasyon ve öğrenme sürecini zorunlu kılıyor. Kurumların sadece reaktif (saldırı sonrası aksiyon alan) değil, proaktif (saldırıyı gerçekleşmeden önleyen) bir güvenlik kültürü benimsemeleri şarttır. Düzenli sızma testleri, güncel altyapı mimarileri ve çalışan siber güvenlik eğitimleri, dijital ekosistemimizi geleceğin karmaşık tehditlerine karşı koruyacak en güçlü kalkanlardır.