Yapay Zeka Saldırılarına Karşı Güncel Korunma Yöntemleri
Yapay Zeka Saldırıları Neden Daha Tehlikeli Hale Geliyor?
Yapay zeka sistemleri iş süreçlerinden müşteri hizmetlerine, yazılım geliştirmeden siber güvenliğe kadar geniş bir alanda kullanılıyor. Ancak bu yaygınlaşma, saldırganlara da yeni fırsatlar sunuyor. Kötü niyetli kişiler yapay zekayı daha inandırıcı kimlik avı mesajları üretmek, zararlı kod geliştirmek, sahte ses ve görüntüler oluşturmak ya da güvenlik ekiplerini yanıltmak için kullanabiliyor. Bu nedenle kurumların yalnızca geleneksel güvenlik duvarlarına güvenmesi yeterli değil; yapay zeka destekli tehditleri de kapsayan çok katmanlı bir savunma stratejisi oluşturması gerekiyor.
Güncel tehditler yalnızca yapay zekanın dışarıdan hedef alınmasından ibaret değil. Bir modelin eğitim verilerinin zehirlenmesi, hassas bilgilerin istemlere yanlışlıkla yazılması, modelin manipüle edilmesi veya üçüncü taraf bir yapay zeka hizmetinin tedarik zinciri üzerinden istismar edilmesi de ciddi riskler arasında yer alıyor. Savunmanın ilk adımı, kullanılan her yapay zeka modelinin hangi veriye eriştiğini, hangi sistemlerle konuştuğunu ve hangi kararları etkilediğini görünür hale getirmektir.
En Yaygın Yapay Zeka Saldırı Türleri
Prompt injection ve model manipülasyonu
Prompt injection saldırılarında saldırgan, yapay zeka modeline verilen talimatları değiştirerek sistemin amaçlanmayan çıktılar üretmesini sağlamaya çalışır. Özellikle e-posta okuyan, belge analiz eden veya şirket içi uygulamalara bağlanan modellerde bu risk daha yüksektir. Bir belgeye gizlenmiş kötü amaçlı talimatlar, modelin yetkisiz bir işlem yapmasına ya da gizli bilgileri açığa çıkarmasına neden olabilir. Bu nedenle model çıktıları hiçbir zaman doğrudan güvenilir kabul edilmemeli ve kritik işlemler insan onayı ya da ayrı bir yetkilendirme katmanı ile korunmalıdır.
Veri zehirleme, model hırsızlığı ve adversarial saldırılar
Saldırganlar eğitim verilerine kasıtlı olarak hatalı veya yönlendirici içerikler ekleyerek modelin davranışını bozabilir. Buna veri zehirleme adı verilir. Ayrıca yoğun sorgularla bir modelin çalışma mantığını kopyalamaya çalışmak, model hırsızlığı riskini doğurur. Görüntü tanıma sistemlerinde küçük ve fark edilmesi zor değişikliklerle modeli yanıltmaya yönelik adversarial saldırılar da özellikle finans, sağlık ve güvenlik uygulamalarında önem taşır.
- Modelin aldığı girdileri doğrulayın ve şüpheli içerikleri filtreleyin.
- Eğitim verileri için kaynak doğrulama, bütünlük kontrolü ve sürüm takibi uygulayın.
- Hassas işlemlerde model kararlarını ikinci bir kontrol mekanizmasından geçirin.
- Model API'leri için hız sınırı, kota ve anomali tespiti kullanın.
Güncel Korunma Yöntemleri
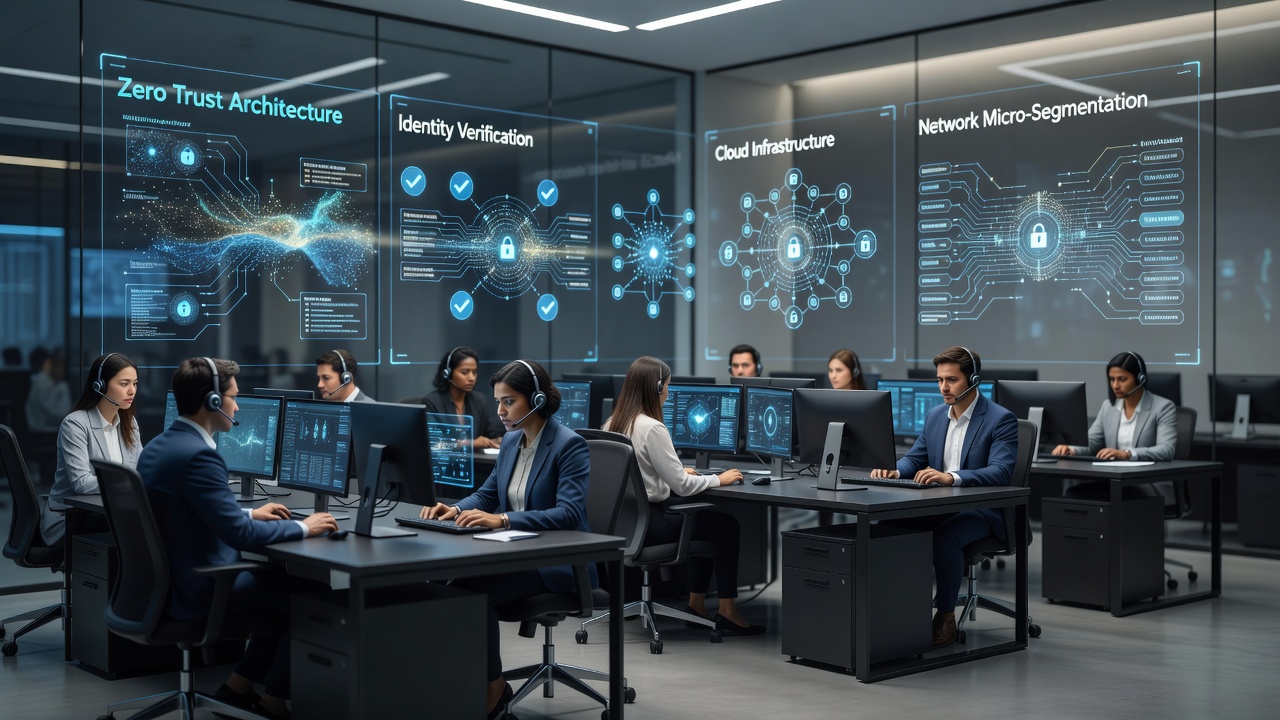
Sıfır güven yaklaşımı, yapay zeka sistemlerinin korunmasında temel bir çerçeve sunar. Hiçbir kullanıcı, cihaz, model veya uygulama varsayılan olarak güvenilir kabul edilmemelidir. Çok faktörlü kimlik doğrulama, mümkün olan yerlerde geçiş anahtarları, en az ayrıcalık ilkesi ve kısa süreli erişim belirteçleri kullanılmalıdır. Bir yapay zeka uygulamasının yalnızca ihtiyaç duyduğu verilere ve servislere erişmesi sağlanmalı; yönetici yetkileri modelin çalışma ortamından ayrılmalıdır.
İstem ve veri güvenliği de ayrı bir kontrol katmanı olarak ele alınmalıdır. Kullanıcıların kişisel verileri, finansal kayıtları, parolaları ve ticari sırları genel amaçlı modellere göndermesini önlemek için veri kaybı önleme araçları, otomatik maskeleme ve hassas veri sınıflandırması kullanılabilir. Kurumlar ayrıca çalışanların hangi verileri hangi yapay zeka araçlarına aktarabileceğini açıkça belirleyen bir kullanım politikası hazırlamalıdır. Harici içerik ile sistem talimatlarının birbirinden ayrılması, prompt injection riskini azaltan önemli bir tasarım yaklaşımıdır.
Yapay zeka çıktısı hızlı olabilir; ancak güvenilirlik, doğrulama ve yetkilendirme olmadan güvenli değildir.
İzleme, Test ve Olay Müdahalesi
Yapay zeka sistemleri dağıtıma alındıktan sonra kendi haline bırakılmamalıdır. İstemler, model yanıtları, erişim denemeleri ve dış sistemlere yapılan çağrılar güvenli biçimde kaydedilmeli; bu kayıtlar kişisel verileri gereksiz yere içermemelidir. Anormal sorgu hacmi, olağan dışı veri erişimi, sürekli başarısız kimlik doğrulama veya modelin güvenlik politikalarını aşmaya yönelik tekrar eden talepler erken uyarı sinyali olabilir. Güvenlik ekipleri bu göstergeleri SIEM, SOAR ve uç nokta izleme çözümleriyle ilişkilendirebilir.
Dağıtımdan önce ve düzenli aralıklarla kırmızı takım testleri yapılmalıdır. Bu testlerde uzman ekipler prompt injection, veri sızdırma, yetki yükseltme, zararlı içerik üretme ve hizmet dışı bırakma senaryolarını kontrollü biçimde dener. Modelin güvenlik performansı yalnızca doğruluk oranıyla değil, hassas bilgileri koruma, zararlı talimatları reddetme ve belirsiz durumlarda güvenli davranma ölçütleriyle de değerlendirilmelidir. Kullanılan modellerin, veri setlerinin ve yazılım bağımlılıklarının envanteri tutulmalı; tedarikçi güncellemeleri ve güvenlik açıkları düzenli olarak izlenmelidir.
İnsan Faktörü ve Kurumsal Hazırlık
Yapay zeka destekli dolandırıcılığa karşı çalışan farkındalığı kritik öneme sahiptir. Deepfake ses kayıtları veya kusursuz görünen e-postalar, acil para transferi ve parola paylaşımı gibi talepleri daha ikna edici hale getirebilir. Bu nedenle olağan dışı finansal işlemler için ikinci kanal doğrulaması, hassas taleplerde geri arama prosedürü ve kimlik doğrulama kodlarının paylaşılmaması gibi kurallar uygulanmalıdır. Eğitimler yalnızca teorik anlatımla sınırlı kalmamalı, kontrollü kimlik avı ve deepfake farkındalık tatbikatlarıyla desteklenmelidir.
Son olarak her kurum, yapay zeka kaynaklı bir olay için yazılı bir müdahale planına sahip olmalıdır. Plan; etkilenen hesabın veya modelin izole edilmesini, erişim anahtarlarının iptalini, veri sızıntısı incelemesini, kanıtların korunmasını, ilgili paydaşların bilgilendirilmesini ve güvenli geri dönüş adımlarını içermelidir. Yapay zeka güvenliği tek seferlik bir ürün yatırımı değil, sürekli ölçüm, güncelleme ve iyileştirme gerektiren bir süreçtir. Teknoloji, insan denetimi ve sağlam yönetişim birlikte uygulandığında yapay zeka saldırılarının etkisi önemli ölçüde azaltılabilir.